Intégration de l’IA en entreprise : quels risques en cas de préparation insuffisante ?
Écrit par :
Modifié le :
Temps de lecture :
Plan de l’article
- L’IA sauvage, ou « Shadow AI », s’installe souvent sans contrôle
- La fuite de données confidentielles
- Des réponses fausses utilisées comme des informations fiables
- Des décisions automatisées mal maîtrisées
- De nouvelles portes d’entrée pour les cyberattaques
- Les risques liés au RGPD et à la réglementation européenne
- La perte de compétences et la dépendance à l’outil
- Un rejet du projet par les collaborateurs
- Quelles peuvent être les conséquences pour l’entreprise ?
- Conséquences financières
- Conséquences juridiques
- Conséquences opérationnelles
- Conséquences commerciales
- Conséquences humaines
- Conséquences cyber
- Conséquences réputationnelles
- Comment préparer correctement l’intégration de l’IA ?
- L’intelligence artificielle représente une véritable opportunité pour les entreprises. Elle peut automatiser certaines tâches, accélérer la recherche d’informations et améliorer la productivité des équipes.
Besoin d'un accompagnement personnalisé ?
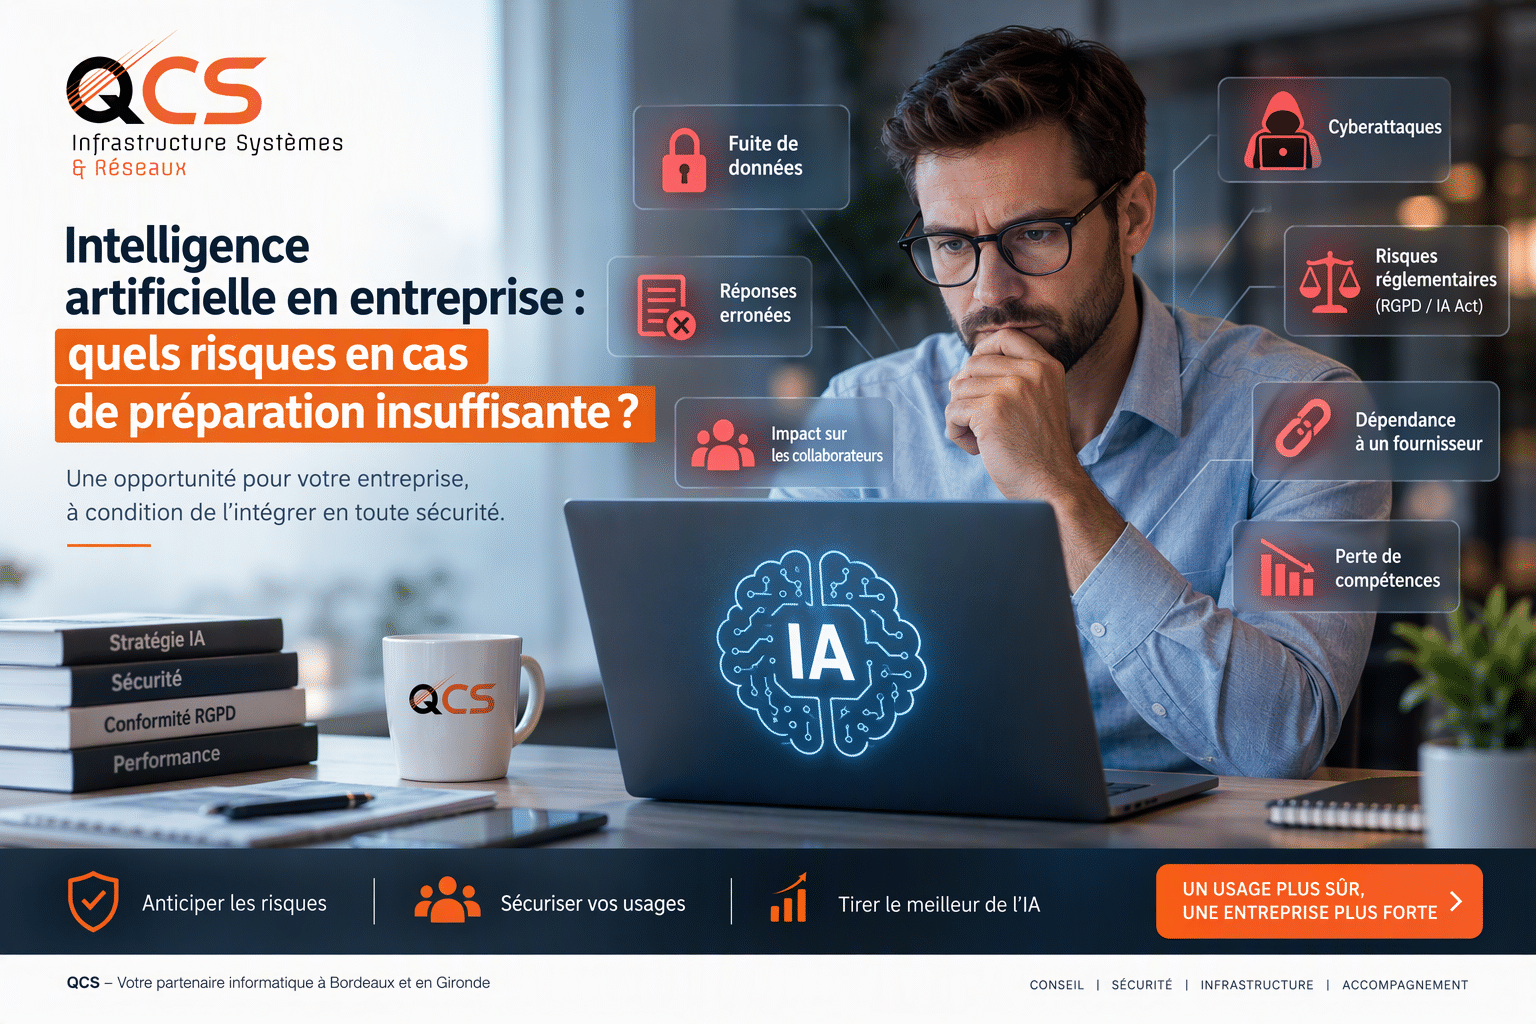
L’intelligence artificielle s’installe rapidement dans les entreprises. Rédaction de documents, analyse de données, automatisation administrative, génération de comptes rendus, assistance commerciale ou support client : les possibilités sont nombreuses.
Mais intégrer une solution d’IA ne consiste pas simplement à créer un compte sur un outil et à laisser les collaborateurs l’utiliser librement.
Sans stratégie, sans règles de sécurité et sans accompagnement, l’intelligence artificielle peut exposer l’entreprise à des fuites de données, des erreurs de décision, des problèmes réglementaires et une dépendance excessive à un fournisseur.
L’IA sauvage, ou « Shadow AI », s’installe souvent sans contrôle
Dans de nombreuses entreprises, les collaborateurs commencent à utiliser des outils comme ChatGPT, Microsoft Copilot, Gemini, Claude ou Mistral sans validation préalable de la direction ou du service informatique.
Cette utilisation peut sembler anodine. Un salarié souhaite simplement résumer un document, traduire un contrat ou améliorer un e-mail. Pourtant, les informations copiées dans l’outil peuvent contenir :
- des données clients ;
- des informations financières ;
- des contrats ou documents juridiques ;
- des données personnelles ;
- des éléments relatifs aux salariés ;
- des mots de passe ou des informations techniques ;
- du code source ou des procédures internes.
L’entreprise perd alors la visibilité sur les outils utilisés, les données transmises et les conditions de conservation de ces informations.
La CNIL indique que les modèles d’IA peuvent contenir ou traiter des données personnelles, notamment dans leurs bases d’entraînement, leur fonctionnement ou les invites saisies par les utilisateurs. Elle rappelle donc la nécessité d’appliquer les principes du RGPD aux usages concernés.
Bon à savoir :
L’intelligence artificielle représente une véritable opportunité pour les entreprises. Elle peut automatiser certaines tâches, accélérer la recherche d’informations et améliorer la productivité des équipes.
La fuite de données confidentielles
Le premier risque d’une intégration mal préparée concerne la confidentialité.
Lorsqu’un collaborateur copie un devis, une base clients, un contrat ou un compte rendu dans un service d’IA grand public, il transmet potentiellement ces informations à un prestataire extérieur. Les conditions d’utilisation, la localisation des données et leur éventuelle réutilisation dépendent alors de l’offre choisie.
Les conséquences peuvent être importantes :
- divulgation d’informations commerciales ;
- exposition de données personnelles ;
- perte d’un avantage concurrentiel ;
- non-respect d’une clause de confidentialité ;
- atteinte à l’image de l’entreprise ;
- déclaration éventuelle d’une violation de données.
Avant d’autoriser un outil, l’entreprise doit donc vérifier les conditions contractuelles, les paramètres de confidentialité, la localisation des données et les garanties proposées par le fournisseur.
Des réponses fausses utilisées comme des informations fiables
Une IA générative ne vérifie pas systématiquement la véracité de ses réponses. Elle produit un contenu statistiquement plausible à partir des informations dont elle dispose.
Elle peut ainsi inventer :
- une référence juridique ;
- une fonctionnalité technique ;
- une jurisprudence ;
- un chiffre ;
- une source ;
- une clause contractuelle ;
- une procédure administrative.
Le danger apparaît lorsque la réponse est reprise sans vérification dans un devis, un contrat, une communication client, un rapport ou une décision stratégique.
Le cadre de gestion des risques proposé par le National Institute of Standards and Technology est justement destiné à intégrer les notions de fiabilité dans la conception, le déploiement, l’utilisation et l’évaluation des systèmes d’IA. Son profil consacré à l’IA générative aide les organisations à identifier les risques propres à ces technologies et à définir des actions de maîtrise adaptées.
L’IA doit donc être considérée comme un assistant, pas comme une source infaillible. Toute production ayant un impact juridique, financier, commercial, médical, RH ou technique doit faire l’objet d’une validation humaine.
Des décisions automatisées mal maîtrisées
Le risque augmente lorsqu’une IA ne se contente plus de rédiger un texte, mais intervient dans une décision ou déclenche automatiquement une action.
Cela peut concerner :
- le classement de candidatures ;
- l’évaluation d’un dossier client ;
- la génération automatique d’une réponse ;
- la priorisation des demandes ;
- l’attribution d’un niveau de risque ;
- la modification d’informations dans un logiciel métier ;
- l’exécution d’une opération via un agent IA.
Si les règles, les données ou les autorisations sont mal configurées, le système peut produire une décision inadaptée ou exécuter une action non souhaitée.
Plus l’IA est connectée au système d’information, plus ses droits doivent être limités. Un agent IA ne devrait jamais disposer, par défaut, d’un accès complet aux messageries, aux fichiers, aux applications commerciales et aux outils d’administration.
De nouvelles portes d’entrée pour les cyberattaques
Un système d’IA constitue lui aussi un composant informatique susceptible d’être attaqué.
Les attaquants peuvent tenter de manipuler les informations transmises au modèle, d’influencer ses réponses ou de lui faire exécuter une instruction cachée dans un e-mail, un document ou une page Internet.
L’ANSSI recommande d’adopter une posture prudente lors du déploiement d’une IA générative dans un système d’information. Son guide couvre la sécurisation de l’architecture durant les phases de conception, d’entraînement, de déploiement et d’utilisation en production.
L’agence relève également que les systèmes d’IA peuvent être visés par des opérations d’empoisonnement, de compromission de la chaîne logicielle ou d’exfiltration de données.
Une intégration sérieuse doit donc prévoir :
- une gestion stricte des identités et des accès ;
- l’authentification multifacteur ;
- une limitation des connecteurs ;
- une journalisation des activités ;
- une supervision des usages ;
- des tests de sécurité ;
- une procédure de désactivation rapide ;
- une réévaluation régulière des risques.
Les risques liés au RGPD et à la réglementation européenne
L’utilisation de l’IA ne dispense pas l’entreprise de respecter le RGPD.
Dès qu’un traitement implique des clients, des prospects, des salariés ou d’autres personnes identifiables, l’entreprise doit notamment s’interroger sur :
- la finalité du traitement ;
- sa base légale ;
- les données réellement nécessaires ;
- la durée de conservation ;
- l’information des personnes ;
- les droits d’accès, de rectification ou d’opposition ;
- les éventuels transferts de données ;
- les mesures de sécurité appliquées.
Le règlement européen sur l’intelligence artificielle ajoute progressivement des obligations selon le niveau de risque et le type de système utilisé. La majorité de ses dispositions et certaines règles de transparence sont entrées en application le 2 août 2026.
Une entreprise qui déploie une IA sans inventaire ni documentation peut donc avoir des difficultés à démontrer la conformité de ses usages.
La perte de compétences et la dépendance à l’outil
Une adoption trop rapide peut également provoquer une dépendance opérationnelle.
Si les collaborateurs utilisent l’IA pour chaque rédaction, analyse ou recherche, certaines compétences internes peuvent progressivement diminuer. L’entreprise devient alors dépendante du fournisseur, de ses tarifs, de ses conditions contractuelles et de la disponibilité de son service.
La CNIL et ses partenaires recommandent notamment aux TPE et PME de se prémunir contre la perte de savoir et la dépendance, tout en évaluant les risques et la conformité des solutions choisies.
L’objectif n’est pas de remplacer systématiquement les compétences humaines, mais d’utiliser l’IA pour assister les équipes sur les tâches où elle apporte une valeur réelle.
Un rejet du projet par les collaborateurs
Une intégration imposée sans explication peut créer de la méfiance.
Les salariés peuvent craindre :
- une surveillance accrue ;
- une suppression de postes ;
- une dévalorisation de leur expertise ;
- une augmentation de la charge de travail ;
- une perte d’autonomie ;
- une responsabilité en cas d’erreur de l’IA.
À l’inverse, une communication uniquement centrée sur les gains de productivité peut conduire à une utilisation excessive et insuffisamment contrôlée.
La réussite du projet repose donc aussi sur la formation, la transparence et l’implication des utilisateurs. Les collaborateurs doivent comprendre ce que l’outil peut faire, ce qu’il ne doit pas faire et dans quelles situations une validation humaine reste obligatoire.
Quelles peuvent être les conséquences pour l’entreprise ?
Une intégration insuffisamment préparée peut entraîner plusieurs types de conséquences :
Conséquences financières
Une erreur automatisée peut provoquer une mauvaise facturation, une perte commerciale, un litige ou des dépenses imprévues liées à la correction du système.
Conséquences juridiques
L’utilisation inappropriée de données personnelles, de contenus protégés ou d’informations confidentielles peut engager la responsabilité de l’entreprise.
Conséquences opérationnelles
Une dépendance à un fournisseur ou une automatisation mal conçue peut interrompre un processus métier essentiel.
Conséquences commerciales
Une réponse erronée envoyée automatiquement à un client peut dégrader la relation commerciale et la crédibilité de l’entreprise.
Conséquences humaines
Les collaborateurs peuvent perdre confiance dans l’outil, contourner les règles ou refuser une solution considérée comme intrusive.
Conséquences cyber
Une IA trop largement connectée au système d’information peut augmenter la surface d’attaque et faciliter l’accès à des données sensibles.
Conséquences réputationnelles
Une fuite de données, une décision injustifiée ou une communication générée de mauvaise qualité peut nuire durablement à l’image de l’entreprise.
Comment préparer correctement l’intégration de l’IA ?
Une entreprise n’a pas besoin de bloquer tous les usages. Elle doit surtout les encadrer.
Une démarche raisonnable peut s’appuyer sur dix étapes :
- Identifier un besoin métier précis.
- Recenser les outils d’IA déjà utilisés.
- Classer les données autorisées et interdites.
- Choisir une solution adaptée à un usage professionnel.
- Vérifier les conditions contractuelles et la protection des données.
- Définir les rôles et les droits d’accès.
- Tester l’outil sur un périmètre limité.
- Former les collaborateurs.
- Maintenir une validation humaine pour les usages sensibles.
- Superviser les résultats, les incidents et l’évolution des usages.
Une charte interne doit également préciser les outils autorisés, les informations qui ne doivent jamais être transmises, les productions à vérifier et la procédure à suivre en cas d’erreur ou de fuite de données.
L’intelligence artificielle représente une véritable opportunité pour les entreprises. Elle peut automatiser certaines tâches, accélérer la recherche d’informations et améliorer la productivité des équipes.
Mais une IA mal préparée peut aussi multiplier les risques existants : fuite de données, erreurs, cyberattaques, non-conformité, dépendance technologique et perte de confiance. Nous voyons cette évolution et l’usage de cet outil devenir un risque numériques pour nos clients et alertons sur le sujet.
La bonne approche consiste à commencer par un cas d’usage limité, à sécuriser les accès, à former les collaborateurs et à conserver un contrôle humain sur les décisions importantes.
Pour les TPE et PME, l’accompagnement d’un prestataire informatique permet d’évaluer l’environnement existant, de sélectionner les outils adaptés et d’intégrer l’IA sans compromettre la sécurité du système d’information.
QCS accompagne les entreprises de Bordeaux et de Gironde dans la sécurisation de leur environnement informatique, de Microsoft 365, de leurs données et de leurs nouveaux usages liés à l’intelligence artificielle.
Partager cet article
Vous vous posez peut-être ces questions ?
Quels sont les principaux risques de l’IA en entreprise ?
Les principaux risques sont la fuite de données confidentielles, les réponses erronées, les décisions automatisées mal contrôlées, les cyberattaques, la non-conformité au RGPD, la dépendance à un fournisseur et la perte progressive de compétences internes.
Peut-on saisir des données clients dans une IA générative ?
Pas sans vérifier préalablement les conditions d’utilisation et les garanties de confidentialité de la solution. Les collaborateurs ne doivent jamais transmettre de données personnelles, contractuelles, financières ou stratégiques dans un outil non validé par l’entreprise. La CNIL rappelle que les données doivent être protégées dans les bases d’entraînement, les modèles et les invites, aussi appelées « prompts ».
Comment se déroule une intervention avec Splashtop ?
Après l’enregistrement de la demande, un technicien QCS contacte l’utilisateur et lui indique comment autoriser la connexion. Le technicien visualise alors le problème, effectue son diagnostic et réalise les corrections nécessaires. À la fin de l’intervention, la session à distance est fermée.
Qu’est-ce que le « Shadow AI » ?
Le « Shadow AI » désigne l’utilisation d’outils d’intelligence artificielle par des collaborateurs sans validation ni contrôle de l’entreprise. Cette pratique empêche la direction ou le service informatique de savoir quels services sont utilisés et quelles informations leur sont transmises.
Les réponses générées par une IA sont-elles toujours fiables ?
Non. Une IA générative peut produire une réponse convaincante mais incorrecte, inventer une donnée ou citer une source inexistante. Toute production ayant un impact juridique, commercial, financier, RH ou technique doit donc être relue et validée par une personne compétente.
L’utilisation d’une IA en entreprise est-elle soumise au RGPD ?
Oui. Une fuite peut survenir lorsqu’un utilisateur transmet des informations sensibles à un service non autorisé, lorsqu’un connecteur dispose de droits trop étendus ou lorsqu’un système d’IA est compromis. L’ANSSI recommande une approche prudente et l’application de mesures de sécurité durant la conception, le déploiement et l’utilisation en production.
Une IA peut-elle provoquer une fuite de données ?
Le technicien qualifie la panne et détermine les prochaines actions. Une intervention sur site, un passage en atelier, le remplacement d’un équipement ou la sollicitation d’un éditeur ou d’un opérateur peuvent alors être nécessaires.
Pourquoi faut-il limiter les droits d’accès d’une IA ?
Une IA connectée à la messagerie, aux fichiers ou aux applications métier peut accéder à un volume important d’informations. En appliquant le principe du moindre privilège, l’entreprise limite l’accès aux seules données nécessaires au cas d’usage et réduit les conséquences possibles d’une erreur ou d’une compromission.
Sur le même thème
Besoin d’informations, une question ?
Notre équipe dédiée vous répondra dans les plus brefs délais.